![بوش آچارهای گشتاوری را که ممکن است هک شوند برای نمایش مشخصات نادرست تعمیر می کند]()
چیزهای بیشتری از همیشه می توانند به اینترنت متصل شوند. به نظر می رسد هر چیزی که می تواند برای یک نمایشگر و یک ماژول Wi-Fi مناسب باشد، دقیقاً این کار را انجام می دهد تا ویژگی های پیشرفته و به روز رسانی های مداوم را ارائه دهد. با این حال، آسیب پذیری های امنیتی این دستگاه ها را به راحتی قابل هک می کند. Rexroth، یکی از زیرمجموعههای بوش، در حال حاضر با آچارهای گشتاور خود با این مشکل دست و پنجه نرم میکند، پس از اینکه محققان دریافتند هکرها میتوانند کنترل ابزارها را در دست بگیرند، میخواهد آنها را با یک پچ نرمافزاری بهروزرسانی کند.
Nozomi Networks آسیبپذیریهای متعددی را با Bosch Rexroth NXA015S-36V-B nutrunner، ابزاری محبوب در خطوط مونتاژ خودروسازان و دارای گواهی برای انجام وظایف حیاتی ایمنی، و سایر آچارهای گشتاور Nexo، کشف کرد. بر اساس تحقیقات Nozomi، عوامل مخرب میتوانند مجموعهای از اقدامات شرورانه را روی آچارهای گشتاور پنوماتیکی انجام دهند که میتواند دستگاه را غیرفعال کند، اطلاعات گشتاور نادرست را نمایش دهد، باجافزار نصب کند و موارد دیگر.
در آزمایشگاه، محققان می توانند ماشه آچار را خاموش کنند، دستگاه را قفل کنند و یک پیام منحصر به فرد نمایش دهند. هکرها میتوانستند از این اکسپلویتها استفاده کنند تا دستگاه را تا زمانی که قربانی پرداخت نکند، باج بگیرند. بازیگران بد بیمارستانها، سازمانهای دولتی و سایر مشاغل را با حملات باجافزاری با خاموش کردن سیستمهای حیاتی و مطالبه پول هدف قرار دادهاند.
نوزومی همچنین توانست دستگاه را برای نمایش ارقام نادرست گشتاور دستکاری کند. محققان دریافتند که می توانند مقدار گشتاور هدف را کاهش و افزایش دهند در حالی که عدد صحیح را به اپراتور نشان می دهند که از این موضوع بی خبر بود. میتوانید تصور کنید که چنین هکهایی میتوانند با صدها یا هزاران وسیله نقلیه ساختهشده با مشخصاتی که خودروساز از آن مطلع نیست، ایجاد کند.
هیچ چیز ایمن نیست: دزدان خودرو در حال تخریب در اتوبوس CAN هک برای سرقت وسایل نقلیه جنرال موتورز هک شده در حمله سایبری، اطلاعات شخصی افشا شد
محققان دریافتند که برخی از آسیبپذیریها برای اجرا نیاز به دسترسی مجاز دارند، اما برخی دیگر حملات صفر کلیک هستند. هکرها همچنین میتوانند فایلها را آپلود، دانلود، حذف، و خواندن، تزریق کد دلخواه، انجام حملات انکار سرویس، آپلود کدهای مخرب روی کارت SD و دسترسی به دادههای حساس کنند.
Bosch و Rexroth قبلاً توصیه هایی در مورد سوء استفاده ها صادر کرده اند. این شرکت قصد دارد تا پایان ماه به روز رسانی های لازم را برای آچارهای آسیب دیده داشته باشد.


 خرید خودرو


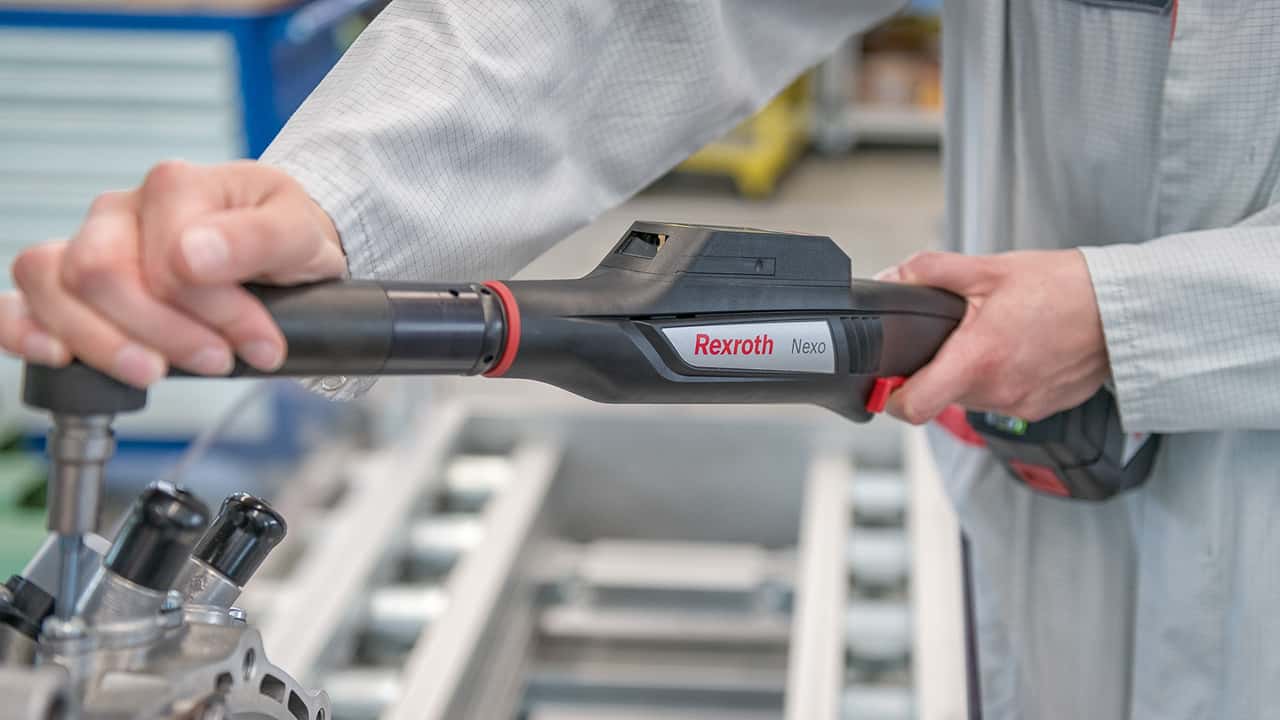 چیزهای بیشتری از همیشه می توانند به اینترنت متصل شوند. به نظر می رسد هر چیزی که می تواند برای یک نمایشگر و یک ماژول Wi-Fi مناسب باشد، دقیقاً این کار را انجام می دهد تا ویژگی های پیشرفته و به روز رسانی های مداوم را ارائه دهد. با این حال، آسیب پذیری های امنیتی این دستگاه ها را به راحتی قابل هک می کند. Rexroth، یکی از زیرمجموعههای بوش، در حال حاضر با آچارهای گشتاور خود با این مشکل دست و پنجه نرم میکند، پس از اینکه محققان دریافتند هکرها میتوانند کنترل ابزارها را در دست بگیرند، میخواهد آنها را با یک پچ نرمافزاری بهروزرسانی کند.
Nozomi Networks آسیبپذیریهای متعددی را با Bosch Rexroth NXA015S-36V-B nutrunner، ابزاری محبوب در خطوط مونتاژ خودروسازان و دارای گواهی برای انجام وظایف حیاتی ایمنی، و سایر آچارهای گشتاور Nexo، کشف کرد. بر اساس تحقیقات Nozomi، عوامل مخرب میتوانند مجموعهای از اقدامات شرورانه را روی آچارهای گشتاور پنوماتیکی انجام دهند که میتواند دستگاه را غیرفعال کند، اطلاعات گشتاور نادرست را نمایش دهد، باجافزار نصب کند و موارد دیگر.
در آزمایشگاه، محققان می توانند ماشه آچار را خاموش کنند، دستگاه را قفل کنند و یک پیام منحصر به فرد نمایش دهند. هکرها میتوانستند از این اکسپلویتها استفاده کنند تا دستگاه را تا زمانی که قربانی پرداخت نکند، باج بگیرند. بازیگران بد بیمارستانها، سازمانهای دولتی و سایر مشاغل را با حملات باجافزاری با خاموش کردن سیستمهای حیاتی و مطالبه پول هدف قرار دادهاند.
نوزومی همچنین توانست دستگاه را برای نمایش ارقام نادرست گشتاور دستکاری کند. محققان دریافتند که می توانند مقدار گشتاور هدف را کاهش و افزایش دهند در حالی که عدد صحیح را به اپراتور نشان می دهند که از این موضوع بی خبر بود. میتوانید تصور کنید که چنین هکهایی میتوانند با صدها یا هزاران وسیله نقلیه ساختهشده با مشخصاتی که خودروساز از آن مطلع نیست، ایجاد کند.
هیچ چیز ایمن نیست: دزدان خودرو در حال تخریب در اتوبوس CAN هک برای سرقت وسایل نقلیه جنرال موتورز هک شده در حمله سایبری، اطلاعات شخصی افشا شد
محققان دریافتند که برخی از آسیبپذیریها برای اجرا نیاز به دسترسی مجاز دارند، اما برخی دیگر حملات صفر کلیک هستند. هکرها همچنین میتوانند فایلها را آپلود، دانلود، حذف، و خواندن، تزریق کد دلخواه، انجام حملات انکار سرویس، آپلود کدهای مخرب روی کارت SD و دسترسی به دادههای حساس کنند.
Bosch و Rexroth قبلاً توصیه هایی در مورد سوء استفاده ها صادر کرده اند. این شرکت قصد دارد تا پایان ماه به روز رسانی های لازم را برای آچارهای آسیب دیده داشته باشد.


نظرات کاربران
نظرات کاربران